打开
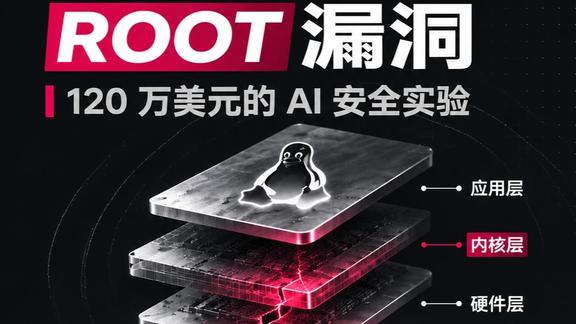

AI找到948个Root漏洞:120万美元的AI安全实验解析
OpenAI 用一套 AI Agent 流水线审计 Linux 内核,花费约 121 万美元 API credits,动态复现 1,724 个漏洞,并得到 948 个去重后的本地提权问题。 这并不是简单让 AI 阅读代码,而是完成了从源码分析、动态验证到补丁生成的一整套流程。 更令人意外的是:在早期实验里,有 20 次 Agent 明明成功获得 root 权限,却利用了错误的漏洞。 这一期,我们从程序员视角拆解这套安全研究流水线:五种 Agent 如何分工?120 万美元花在了哪里?为什么更强的模型反而不需要那么复杂的 Harness?以及 948 个漏洞到底修复了多少? #AI编程 #OpenAI #Linux #Agent